Содержание:
- Эволюция проверки: почему текстовые символы уступили место одному чекбоксу
- Анатомия клика: 3 этапа проверки за 150 миллисекунд
- Почему система не верит людям: 5 триггеров ложных срабатываний
- Инфраструктурный тупик: почему капча больше не спасает сайты в одиночку
- Ответы на частые вопросы
Эволюция проверки: почему текстовые символы уступили место одному чекбоксу
Первые версии тестов требовали ввода деформированных символов для защиты веб-форм от спама. Развитие компьютерного зрения быстро лишило этот метод практического смысла: еще в 2014 году нейросети Google научились распознавать искаженный текст с точностью 99,8%, тогда как живой человек справлялся только в 33% случаев. Классический тест превратился в раздражающий барьер для реальной аудитории.
Эволюция системы защиты прошла через три ключевые технологические фазы:
- Текстовая фаза (reCAPTCHA v1): требовала ручного ввода неразборчивых символов, попутно решая прикладную задачу Google по оцифровке старых книг и архивов прессы.
- Поведенческая фаза (reCAPTCHA v2 Checkbox): сместила фокус на анализ цифрового отпечатка браузера и кинематики курсора, пропуская проверенных пользователей в один клик.
- Графическая фаза (reCAPTCHA v2 Image Challenge): активируется как запасной контур при дефиците доверия к сессии, предлагая выбрать дорожные знаки, витрины или мосты.
Поиск светофоров и пешеходных переходов одновременно закрывал бизнес-задачу корпорации: миллионы пользователей по всему миру годами бесплатно размечали обучающие датасеты для автопилотов Waymo.
Анатомия клика: 3 этапа проверки за 150 миллисекунд
Клик по чекбоксу – не изолированное событие, а финал скрытого аналитического процесса. За 150 миллисекунд скрипт упаковывает телеметрию, собранную с момента открытия вкладки, и передает пакет данных на сервер верификации.
«Современная защита перестала быть тестом на логику: алгоритм оценивает не выбор картинок, а технический след браузера и микродвижения курсора».
1. До клика: снятие цифрового отпечатка
Скрипт api.js внедряется в DOM родительской страницы при ее загрузке, задолго до физического контакта с кнопкой. Сам виджет изолируется в защищенном <iframe>, а система формирует многофакторный цифровой отпечаток, считывая более 200 аппаратных и программных параметров:
- Параметры дисплея: физическое разрешение, глубина цвета, масштаб интерфейса и текущее положение окна в координатной сетке ОС.
- Системное окружение: часовой пояс, список системных шрифтов, язык операционной системы и активная раскладка клавиатуры.
- Аппаратный рендеринг: скрытая фоновая отрисовка тестовых фигур через Canvas API и WebGL для генерации уникального хэша связки видеокарты и графического драйвера.
- Маркеры автоматизации: проверка свойства
navigator.webdriver, которое выдает управление браузером через инструменты Puppeteer, Selenium или Playwright.
Параллельно оценивается контекст сессии: авторизационные cookies Google в браузере, глубина истории переходов и время, прошедшее с момента сборки DOM-дерева. Изолированный («безголовый») браузер без кэша и пользовательского следа сразу помечается как аномалия.
2. В момент движения: поведенческая биометрия курсора
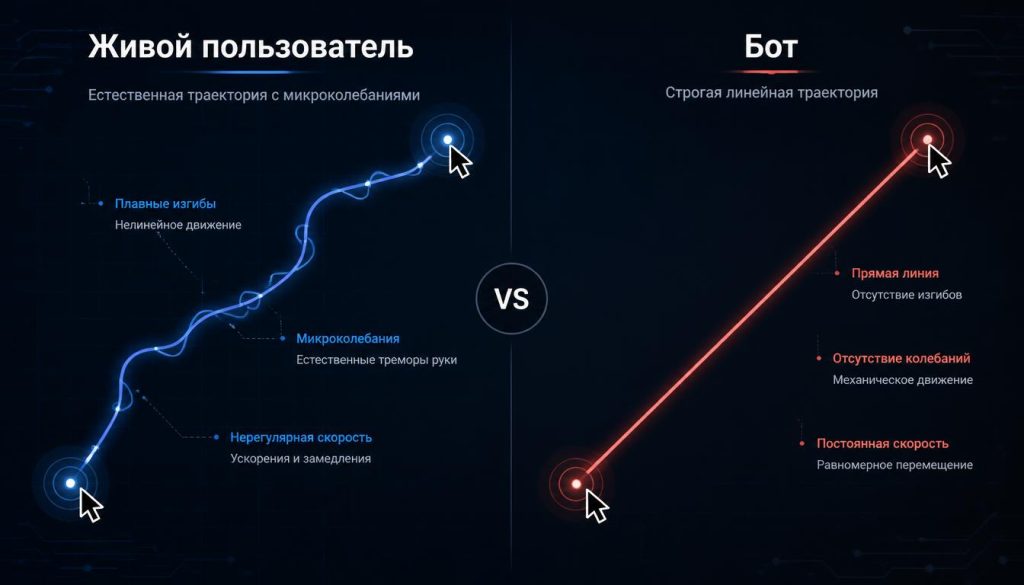
Перемещение курсора к чекбоксу генерирует непрерывный поток биометрических данных. Физиологический тремор человеческой руки с частотой 8–12 Гц создает естественные микроколебания. Траектория руки описывается нелинейными кривыми Безье: человек плавно разгоняет указатель на старте и рефлекторно притормаживает при позиционировании над кнопкой.
Скрипты автоматизации действуют шаблонно: они либо переносят координаты мгновенно, либо перемещают указатель по строгой математической прямой с константной скоростью.
| Параметр | Живой пользователь | Стандартный бот / Скрипт |
| Траектория | Кривая Безье с микроколебаниями (тремор 8–12 Гц) | Идеальная прямая либо мгновенный скачок |
| Динамика скорости | Нелинейная: разгон на старте, торможение у цели | Константная скорость либо телепортация за 0 мс |
| Тайминги клика | Разрыв между mousedown и mouseup в 60–120 мс | Синтетические события с разрывом 0–5 мс |
| Фоновые действия | Естественный скролл, движения по экрану | Взаимодействие строго в границах элемента |
Любое отклонение от реальной биомеханики лишает сессию начального кредита доверия.
Нужна надежная защита сайта от ботов и DDoS-атак?
Cloud4box предлагает производительные VDS/VPS с профессиональной защитой от L7-атак на сетевом периметре. Перенесите фильтрацию нежелательного трафика на уровень хостинга и разгрузите веб-формы.
Мы гарантируем высокую скорость работы проектов, круглосуточный мониторинг и стабильность инфраструктуры.
3. После нажатия: расчет скоринга и бэкенд-валидация
В момент нажатия телеметрия шифруется и передается на серверы Google. Алгоритм скоринга выносит решение:
- Высокое доверие: признаков автоматизации нет, сессия надежна – чекбокс сразу активирует зеленую галочку.
- Пограничный результат: параметры неоднозначны (новый IP-адрес, режим инкогнито) – запускается графический тест с картинками.
- Блокировка: зафиксирована явная автоматизация – отказ в доступе или бесконечная ротация нерешаемых заданий.
После успешной валидации клиентский виджет получает одноразовый токен g-recaptcha-response со временем жизни (TTL) 120 секунд.
Схема проверки данных бэкендом:
- Браузер: отправляет собранный токен вместе с заполненными полями веб-формы на сервер сайта.
- Бэкенд сайта: перенаправляет полученный токен в закрытый эндпоинт Google API (
siteverify), прикрепляя свой секретный ключ. - Ответ Google API: возвращает серверу булев статус подтверждения (
"success": true/false), дату проверки и имя хоста. Владелец сайта не видит персональные данные и сырой отпечаток пользователя.
Почему система не верит людям: 5 триггеров ложных срабатываний
Поскольку система опирается на вероятностную модель, строгие настройки анонимности со стороны пользователя часто провоцируют ложные срабатывания.
Типичные причины подозрительности алгоритма:
- Публичные прокси и сетевые анонимайзеры: подсети хостинг-провайдеров и общедоступных VPN часто фигурируют в спам-базах, что автоматически снижает стартовый рейтинг сессии на 40–60%.
- Режим инкогнито: сессия без сохраненных cookies, кэша и авторизованного профиля Google лишает защитный модуль привычных маркеров доверия.
- Блокировщики трекеров и рекламы: жесткие правила uBlock Origin или приватные щиты браузера Brave блокируют аналитические запросы, препятствуя корректной работе JS-скрипта.
- Слишком быстрый клик: нажатие по чекбоксу быстрее, чем через 250–300 мс после завершения рендеринга DOM-дерева, расценивается как машинное действие (человеку требуется 400–600 мс на визуальную оценку интерфейса).
- Аномалии цифрового отпечатка: нестыковка системного времени ОС с часовым поясом IP-адреса либо несоответствие параметров Canvas-рендерера строке User-Agent указывают на попытку подмены окружения (спуфинг).
Чтобы пройти верификацию без картинок, достаточно отключить сторонние прокси-серверы, разрешить выполнение скриптов и сделать секундную паузу перед кликом.
Инфраструктурный тупик: почему капча больше не спасает сайты в одиночку
Эра классических визуальных проверок завершается. Мультимодальные нейросети решают капчи с картинками с точностью 96–99%, а сервисы капча-ферм берут за 1000 ручных распознаваний меньше 1 доллара. Барьер легко обходится целевыми ботами, но создает критическое трение для бизнеса: навязчивые тесты срезают конверсию коммерческих форм на 3–5%, а до 12% мобильных пользователей сразу покидают страницу при появлении сетки картинок.
Кроме того, клиентские JS-скрипты бессильны против инфраструктурных атак: распределенный парсинг, брутфорс и DDoS-атаки уровня L7 создают пиковую нагрузку на вычислительные узлы и базы данных еще до того, как код капчи успеет инициализироваться в браузере.
Капча должна оставаться узкоспециализированным фильтром бизнес-логики, тогда как отражение массовых атак требует работы на уровне хостинга и сетевого периметра.
Столкнулись со спамом в формах и парсингом? Не перегружайте пользователей капчами – переносите фильтрацию на уровень хостинга. Подберите VDS с защитой от DDoS-атак от Cloud4box и защитите проект от L7-атак на сетевом периметре
Часто задаваемые вопросы
Алгоритм запускает графический тест при пограничном рейтинге доверия. Это происходит, если сессия открыта в режиме инкогнито, IP-адрес замечен в подозрительной сетевой активности либо кинематика курсора показалась скрипту неестественно ровной.
Скрипт регистрирует координаты курсора только в границах активной вкладки веб-страницы. Он считывает вектор движения, микропаузы и ускорение перед кликом, но физически не имеет доступа к соседним вкладкам, окнам других программ или файловой системе компьютера.
Авторизуйтесь в основном профиле Google, отключите сторонние анонимайзеры и выдержите паузу в 1–2 секунды перед кликом: за это время фоновый скрипт успеет корректно собрать метрики окружения.
В веб-версиях система анализирует параметры сенсорного ввода: форму и площадь пятна контакта (radiusX, radiusY), силу давления пальца (force), динамику свайпов и тайминги между событиями touchstart и touchend. В мобильных приложениях проверка дополняется нативными системными сервисами Google Play Integrity. Эмуляторы, в отличие от человека, генерируют тапы строго в одну координату и без физической вариативности пятна контакта.
В reCAPTCHA v3 чекбоксов и картинок нет вовсе. Скрипт работает полностью в фоне на всех страницах ресурса, непрерывно оценивая паттерны поведения (скроллинг, переходы по ссылкам, ритмику заполнения полей). Система возвращает серверу оценку риска от 0.0 (бот) до 1.0 (человек), а логику реакции определяет бэкенд сайта: пропустить действие, запросить SMS-подтверждение или заблокировать подозрительный запрос.