Содержание:
- Принцип работы сетевой блокировки: как DNS-sinkhole очищает трафик
- Экспресс-способ: настройка фильтрующих DNS на домашнем роутере
- Полный контроль: развертывание собственного Pi-hole
- Блокировка рекламы на Smart TV: Samsung, LG и Android TV
- Техническое ограничение: реклама внутри YouTube
- Что делать, если ломаются сайты и сервисы
- Чек-лист: экспресс-проверка работы фильтра
- Ответы на частые вопросы
Принцип работы сетевой блокировки: как DNS-sinkhole очищает трафик
Браузерные расширения работают локально: они анализируют DOM-дерево веб-страницы и скрывают рекламные блоки правилами CSS и скриптами. Этот метод не работает, когда реклама встроена в мобильное приложение или саму операционную систему телевизора (Android TV, Tizen, webOS), где браузерные плагины не поддерживаются архитектурно.
Сетевая фильтрация переносит блокировку на уровень DNS-запросов. Когда телевизор или смартфон пытается загрузить баннер, он отправляет запрос к рекламному домену (например, к серверу Яндекс Директ или Google AdMob). Фильтрующий резолвер сверяет домен с черным списком и отдает клиенту заглушку 0.0.0.0. В результате соединение мгновенно сбрасывается без скачивания тяжелых изображений и видеороликов.
| Критерий | Браузерный плагин | DNS-фильтрация на роутере |
| Охват устройств | Только один конкретный браузер | Все клиенты сети (ТВ, консоли, IoT, смартфоны) |
| Нагрузка на клиент | Нагружает оперативную память и CPU устройства | Нулевая нагрузка на клиентские устройства |
| Работа на Smart TV | Не поддерживается | Блокирует системные баннеры и фоновую телеметрию |
| Внутри приложений | Бесполезен | Фильтрует рекламные SDK в мобильных играх и софте |
Практические замеры показывают: в квартире с 6–8 активными устройствами от 20% до 35% исходящих DNS-запросов приходится на рекламные сети, сбор телеметрии и аналитические счетчики. Фильтрация на шлюзе снимает паразитную нагрузку с каналов связи и ускоряет отклик интерфейсов.
Экспресс-способ: настройка фильтрующих DNS на домашнем роутере
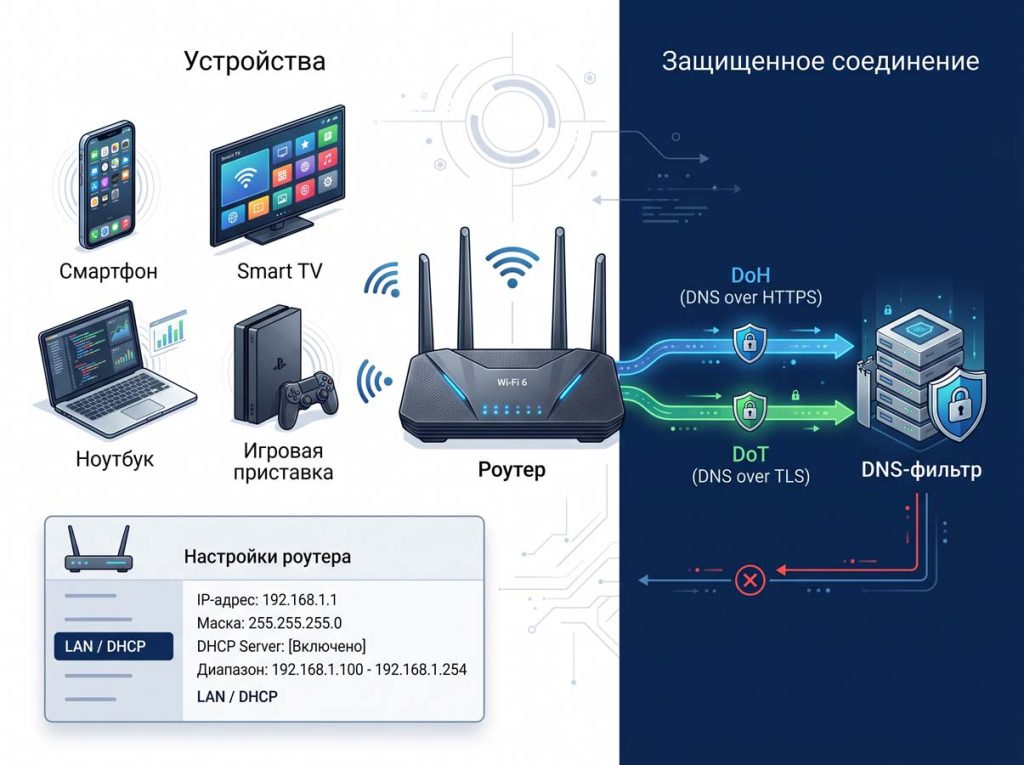
Быстрая блокировка рекламы на роутере не требует покупки отдельного оборудования: достаточно перенаправить исходящие DNS-запросы на защищенные внешние серверы. Стандартный 53-й порт (Do53) передает данные в открытом виде и часто перехватывается провайдерами. Чтобы исключить подмену ответов, современные роутеры (Keenetic, ASUS, TP-Link, MikroTik) поддерживают шифрованные протоколы DNS-over-HTTPS (DoH) и DNS-over-TLS (DoT).
Проверенные DoH-резолверы:
- Comss.one DNS – российский сервис, оптимизированный под фильтрацию рекламы и трекеров без блокировки отечественных ресурсов. Инструкции доступны на сайте comss.one. Служебный DoH-адрес для прошивки роутера:
https://router.comss.one/dns-query - NextDNS – сервис с гибкой настройкой черных списков и статистикой в личном кабинете на nextdns.io. После бесплатной регистрации выдает персональный адрес вида:
https://dns.nextdns.io/<ваш_ID> - AdGuard DNS – международная платформа фильтрации: adguard-dns.io. Публичный адрес:
https://dns.adguard-dns.com/dns-query(у части провайдеров в РФ доступ к публичным адресам сервиса нестабилен – в этом случае используйте Comss.one или персональный сервер).
Типичная ошибка конфигурации: ввод адресов DNS-серверов исключительно в свойствах внешнего WAN-подключения. При таком сценарии роутер кэширует ответы, а при сбоях клиенты переключаются на резервные DNS провайдера, возвращая рекламу. Чтобы фильтрация работала стабильно, прописывайте IP-адреса безопасных DNS в параметрах локальной сети (LAN / DHCP) – тогда маршрутизатор принудительно раздаст их каждому подключенному клиенту.
Шифрованный протокол DoH добавляет к первичному холодному запросу 10–18 мс пинга (RTT), однако общее время загрузки страниц снижается на 15–25% за счет отсечения тяжелых баннеров и стороннего JS-кода в каждой сессии.
Полный контроль: развертывание собственного Pi-hole
Публичные DNS-серверы не дают полной прозрачности: в них нет доступа к сырым логам и моментальному редактированию правил. Локальный или облачный резолвер Pi-hole устраняет эти ограничения: вы получаете панель аналитики в реальном времени, возможность подключать кастомные черные списки и полный контроль над запросами.
Локальная Raspberry Pi или виртуальный сервер
Запуск Pi-hole на физическом микрокомпьютере дома сопряжен со скрытыми расходами: комплект из платы Raspberry Pi, качественного блока питания и корпуса обходится в 6 000–8 000 рублей, а циклическая запись логов в базу SQLite быстро изнашивает карты MicroSD. Кроме того, физический сервер дома защищает устройства только внутри локального Wi-Fi.
Практичнее развернуть Pi-hole или AdGuard Home на виртуальном сервере (VDS/VPS) от Cloud4box. Тариф начального уровня полностью окупает покупку микрокомпьютера, а аптайм 99,98% и быстрые накопители NVMe исключают аварии из-за сбоев питания. Наличие выделенного статического IP-адреса позволяет поднять защищенный туннель WireGuard или персональный DoH-эндпоинт: блокировка рекламы продолжит защищать смартфоны и ноутбуки даже в мобильных сетях 4G/5G.
Настройка сервера и запуск Docker Compose
Перед запуском контейнера на серверах под управлением Ubuntu/Debian необходимо освободить 53-й порт, отключив системный заглушечный резолвер:
Отключаем системный stub-резолвер, занимающий порт 53:
sudo sed -r -i.orig ‘s/#?DNSStubListener=yes/DNSStubListener=no/g’ /etc/systemd/resolved.conf
sudo systemctl restart systemd-resolved
Конфигурация docker-compose.yml для Pi-hole:
services:
pihole:
container_name: pihole
image: pihole/pihole:latest
ports:
— «53:53/tcp»
— «53:53/udp»
— «8080:80/tcp»
environment:
TZ: ‘Europe/Moscow’
FTLCONF_webserver_api_password: ‘secure_admin_password’
FTLCONF_dns_listeningMode: ‘ALL’
volumes:
— ‘./etc-pihole:/etc/pihole’
restart: unless-stopped
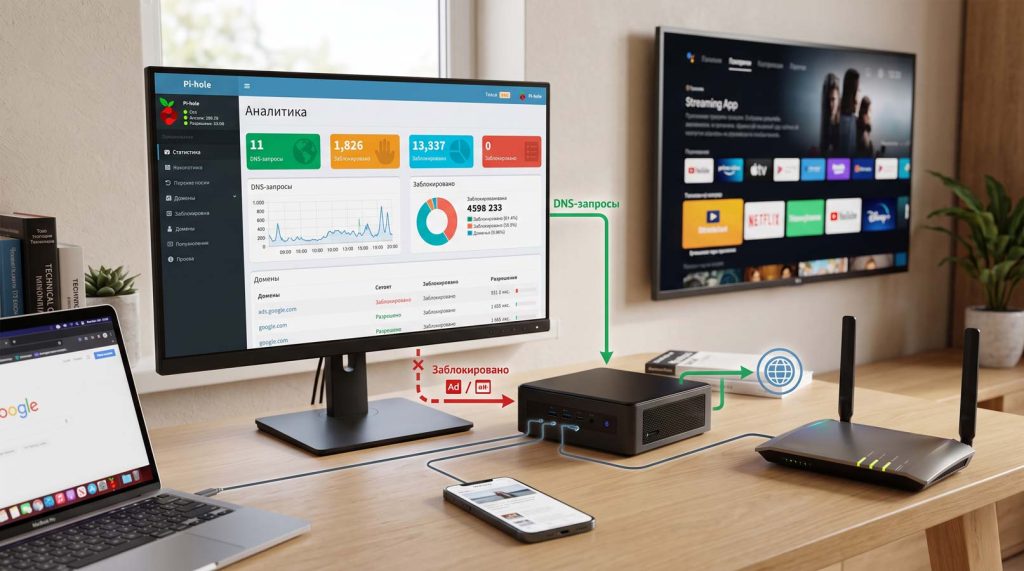
Внимание: никогда не оставляйте 53-й порт открытым для всего интернета на внешнем IP-адресе. Сканеры обнаружат резолвер за пару часов и подключат его к генерации амплифицированных DDoS-атак (DNS Amplification). Закройте входящие подключения через сетевой экран (ufw), ограничив доступ только доверенным статическим IP-адресом домашней сети, либо подключайте клиентские устройства строго через приватный туннель.
Блокировка рекламы на Smart TV: Samsung, LG и Android TV
Реклама на Smart TV вызывает больше всего раздражения, а установить стандартные браузерные расширения в прошивку экрана невозможно. Ситуацию усугубляет телеметрия: за сутки телевизор отправляет от 1 200 до 3 500 запросов на серверы аналитики производителей и рекламных сетей, расходуя ресурсы даже в режиме ожидания.
Для очистки интерфейса совместите сетевую фильтрацию с системными настройками телевизора:
- Отключение HbbTV: в параметрах эфирных каналов выключите пункт «HbbTV» (интерактивные службы) – именно этот протокол выводит поверх эфирного ТВ баннеры голосований и рекламные плашки.
- Отзыв разрешений ACR: в настройках конфиденциальности (Tizen OS у Samsung и webOS у LG) отключите автоматическое распознавание контента (ACR / Live Plus), сбор образцов голоса и персонализацию рекламы.
- Ручная привязка DNS: если роутер не позволяет гибко настраивать локальный DHCP, зайдите в свойства сети телевизора, переключите режим получения IP на «Вручную» и укажите внутренний адрес вашего Pi-hole или публичного фильтрующего DNS.
Техническое ограничение: реклама внутри YouTube
Блокировка рекламы через DNS не способна вырезать видеовставки в официальных приложениях YouTube. Видеопоток и рекламные прероллы раздаются с одних и тех же CDN-доменов (*.googlevideo.com). Блокировка рекламного адреса на уровне DNS неизбежно вызовет бесконечную буферизацию и зависание самого видеоролика.
- Для Android TV / Google TV: проблема решается установкой независимого плеера SmartTube (дистрибутив доступен на официальном сайте проекта: smarttubeapp.github.io). Приложение вырезает рекламные ролики и спонсорские интеграции непосредственно в плеере при разборе потока.
- Для LG webOS: реклама убирается установкой клиента YouTube AdFree через альтернативный каталог Homebrew Channel (требуется включение режима разработчика webOS).
- Для Samsung Tizen: используется открытый клиент TizenTube, устанавливаемый на телевизор в режиме разработчика Tizen Studio.
Что делать, если ломаются сайты и сервисы
Чрезмерно агрессивные черные списки могут приводить к ложным срабатываниям, нарушая работу банковских приложений или редиректов партнерских программ.
Восстановление доступа к партнерским ссылкам и банкам
Если при клике по верхним ссылкам поисковой выдачи браузер возвращает ошибку ERR_NAME_NOT_RESOLVED, сетевой фильтр заблокировал трекинговый редирект.
Домены, которые стоит добавить в белый список (Allowlist) при возникновении сбоев:
an.yandex.ruиyabs.yandex.ru– для корректного открытия коммерческих ссылок Яндекса;ad.admitad.com– для переходов по партнерским ссылкам и начисления кэшбэка;stat.online.sberbank.ru– для стабильного входа в сервисы онлайн-банкинга.
Для блокировки рекламы в РФ используйте DNS-адаптированные списки RuAdList / AdGuard DNS Filter, содержащие исключительно имена доменов. Не загружайте в Pi-hole сырые браузерные списки EasyList – содержащиеся в них CSS-правила вида ##.ad-banner не поддерживаются DNS-резолверами.
Как избежать петли маршрутизации (DNS Loop)
DNS-петля возникает, когда роутер перенаправляет запросы клиентов на Pi-hole, а сам Pi-hole в качестве вышестоящего сервера (Upstream DNS) опрашивает IP-адрес этого же роутера. В результате единичный запрос размножается до 50 000 пакетов в минуту, переполняет оперативную память и полностью парализует домашнюю сеть.
Корректная цепочка:
Клиентское устройство ──> DNS-фильтр (Pi-hole) ──> Внешний публичный резолвер (1.1.1.1 / 77.88.8.8)
В настройках Upstream DNS внутри фильтра запрещено указывать локальный IP-адрес домашнего шлюза.
Чек-лист: экспресс-проверка работы фильтра
Убедиться, что сетевая фильтрация функционирует корректно, можно за три шага:
- Тест через консоль: на компьютере выполните команду
nslookup app-measurement.com. Фильтр должен вернуть адрес заглушки0.0.0.0вместо реального IP-адреса телеметрии Google. - Синтетический онлайн-тест: откройте в браузере независимый чекер adblock-tester.com или специализированный сетевой тест blockads.fivefilters.org. Без активных браузерных плагинов сетевой фильтр должен успешно блокировать большинство аналитических и баннерных хостов.
- Сброс кэша Smart TV: зажмите кнопку питания на пульте телевизора на 5–7 секунд до перезагрузки и появления логотипа бренда. После очистки кэша рекламные плашки на домашнем экране исчезнут.
Часто задаваемые вопросы
Нет, пропускная способность канала не уменьшается: DNS-сервер участвует исключительно в первичном преобразовании текстового домена в цифровой IP-адрес. Потоковые медиаданные, страницы и файлы скачиваются напрямую от источника. При этом локальный Pi-hole отдает закэшированные записи за 0,5–1,5 мс, а общая скорость загрузки сайтов вырастает за счет отсечения тяжелых рекламных баннеров.
Да: большинство бесплатных игр под Android и iOS подтягивают баннеры и полноэкранные промо-ролики через внешние SDK (Google AdMob, Unity Ads, AppLovin). Так как запросы к этим серверам блокируются на сетевом шлюзе, таймеры и всплывающие видео перестают загружаться.
Сетевой резолвер блокирует подключение к серверам раздачи рекламы, но не вмешивается в HTML-код самой страницы. Браузерный плагин вырезает пустые контейнеры через CSS-стили, а DNS-фильтр лишь предотвращает загрузку содержимого. В результате на странице может остаться пустой блок, но трафик на него не расходуется.
Некоторые производители жестко прописывают в прошивках ТВ сторонние DNS (например, Google DNS 8.8.8.8 и 8.8.4.4) в обход настроек локального DHCP. Самый простой и надежный способ вернуть ТВ на фильтр – настроить в межсетевом экране роутера правило блокировки (DROP / REJECT) для исходящих пакетов с IP-адреса телевизора на внешние адреса 8.8.8.8 и 8.8.4.4 по 53-му порту. Потеряв доступ к жестко прошитым серверам, сетевой стек телевизора автоматически переключится на локальный DNS, назначенный роутером.